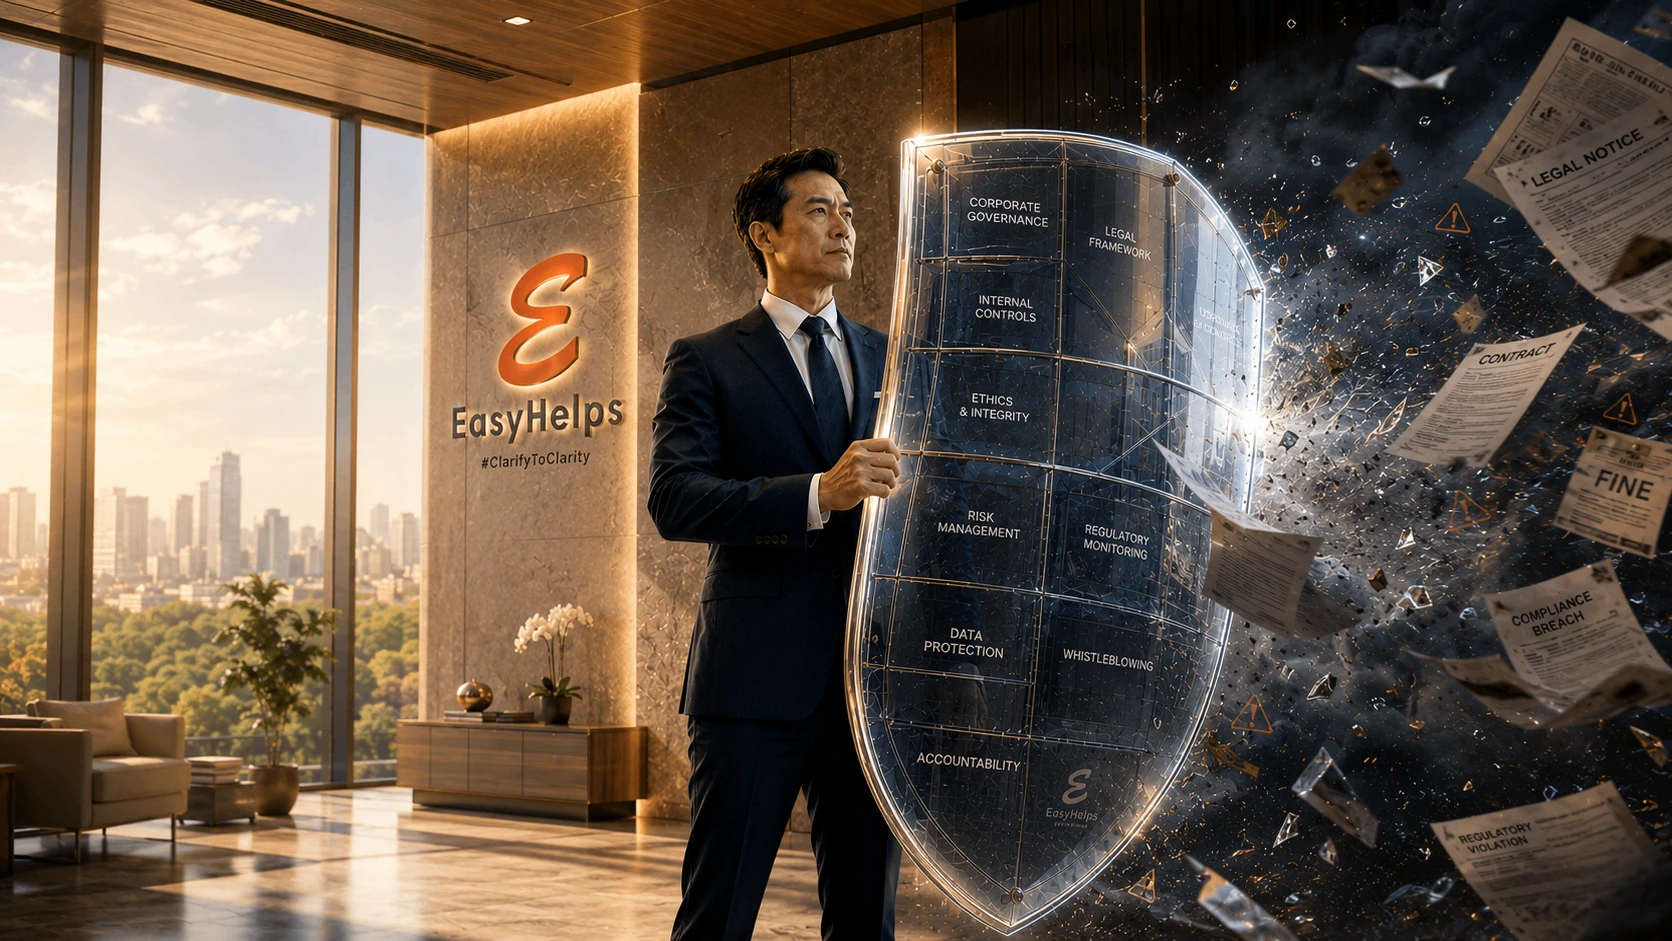
Dalam era bisnis modern yang serba cepat dan sarat regulasi, sistem kepatuhan (compliance management system) tidak lagi dipandang sekadar pemenuhan administratif formalitas (box-ticking exercise). Lebih dari itu, sistem ini telah bertransformasi menjadi benteng pertahanan hukum substantif sekaligus pencipta nilai strategis bagi keberlanjutan perusahaan.
Di Indonesia, hadirnya perombakan regulasi seperti Kitab Undang-Undang Hukum Pidana (KUHP 2023 / UU No. 1 Tahun 2023) dan UU Perlindungan Data Pribadi (UU PDP No. 27 Tahun 2022) menegaskan bahwa kegagalan korporasi dalam membangun sistem pengendalian internal dapat diposisikan sebagai kesalahan pidana korporasi (corporate fault). Lantas, apa saja elemen penting dalam sistem compliance perusahaan yang wajib dibangun untuk melindungi organisasi dari jerat hukum?
1. Evolusi Paradigma: Pendekatan Compliance vs Integritas
Secara teoritis, sistem kepatuhan modern berakar pada konvergensi dua pendekatan utama:
- Pendekatan Berbasis Kepatuhan (Compliance-Based): Berorientasi pada pencegahan, deteksi, dan penghukuman atas pelanggaran melalui aturan kaku, kontrol birokratis, serta pengawasan berpusat pada tim hukum. Sistem ini mengasumsikan individu bertindak rasional semata-mata untuk menghindari sanksi penal.
- Pendekatan Berbasis Integritas (Integrity-Based): Memandang tata kelola etis sebagai nilai moral internal yang melekat pada seluruh kultur dan proses operasional. Pendekatan ini memberdayakan pertimbangan etis karyawan dan menyelaraskan sistem insentif perusahaan.
Standar internasional mutakhir ISO 37301:2021 mengintegrasikan kedua paradigma tersebut. ISO 37301 menggantikan pedoman ISO 19600:2014 dengan adopsi High-Level Structure yang dapat dihubungkan secara harmonis dengan Sistem Manajemen Anti-Penyuapan (ISO 37001) serta Sistem Keamanan Informasi (ISO/IEC 27001).
| Dimensi Tata Kelola | Pendekatan Berbasis Kepatuhan (Compliance-Based) | Pendekatan Berbasis Integritas (Integrity-Based) |
| Landasan Filosofis | Kepatuhan koersif terhadap aturan & regulasi eksternal | Penyelarasan nilai moral internal & swakelola (self-governance) |
| Tujuan Operasional | Mencegah dan mendeteksi tindak pidana/pelanggaran | Mengarahkan perilaku operasional yang bertanggung jawab & beretika |
| Kepemimpinan | Penasihat hukum (lawyer-driven) & unit terisolasi | Manajemen lini, kepemimpinan lintas divisi, & seluruh karyawan |
| Tolok Ukur Keberhasilan | Tidak adanya tuntutan hukum/sanksi pidana | Kultur bisnis yang dipercaya pemangku kepentingan & berkelanjutan |
2. Landasan Hukum Pidana Korporasi di Indonesia
Memahami elemen kepatuhan memerlukan pemahaman mendasar atas lanskap hukum nasional. Keberadaan sistem kepatuhan internal yang memadai kini menjadi pembelaan hukum prosedural yang sah (adequate procedures defense) bagi perusahaan.
a. KUHP Nasional (UU No. 1 Tahun 2023)
Berdasarkan Pasal 46 dan 47 KUHP 2023, pertanggungjawaban pidana dapat dibebankan kepada korporasi apabila tindak pidana dilakukan oleh pengurus atau pihak yang bertindak untuk kepentingan korporasi, serta korporasi tidak melakukan langkah-langkah pencegahan yang semestinya. Kelalaian ini dikategorikan sebagai kelalaian institusional (corporate negligence) dengan ancaman sanksi denda masif, pembekuan kegiatan usaha, hingga pembubaran badan hukum (Pasal 118–120).
b. PERMA No. 13 Tahun 2016
Peraturan Mahkamah Agung (PERMA) No. 13 Tahun 2016 menetapkan tiga indikator materiil untuk menilai kesalahan korporasi di peradilan:
- Korporasi memperoleh keuntungan atau manfaat dari tindak pidana tersebut.
- Korporasi membiarkan terjadinya tindak pidana (deliberate omission).
- Korporasi tidak melakukan langkah pencegahan yang diperlukan untuk memastikan kepatuhan hukum.
3. 10 Elemen Utama dalam Membangun Sistem Compliance Modern
Berdasarkan sintesis kerangka kerja ISO 37301:2021, panduan Departemen Kehakiman AS (US DOJ Evaluation of Corporate Compliance Programs 2024), dan Panduan Pencegahan Korupsi (PANCEK) KPK, berikut adalah 10 elemen utama yang membentuk sistem kepatuhan korporasi yang tangguh:
1. Kepemimpinan & Budaya Kepatuhan (Tone at the Top)
Direksi dan Dewan Komisaris wajib menunjukkan komitmen aktif, bukan sebatas retorika pidato. Hal ini ditunjukkan melalui konsistensi menolak peluang bisnis berisiko hukum tinggi, menghadiri pelatihan, serta mengalokasikan anggaran operasional yang layak bagi fungsi kepatuhan.
2. Penilaian Risiko Berkelanjutan & Tata Kelola AI (AI Governance)
Identifikasi kewajiban dan risiko kepatuhan harus diperbarui secara berkesinambungan ke dalam compliance risk register. Mengacu pada panduan US DOJ 2024, perusahaan yang memanfaatkan teknologi Artificial Intelligence (AI) wajib memetakan risiko bias algoritma, kebocoran data, serta memastikan adanya pengawasan manusia (human oversight).
3. Independensi Chief Compliance Officer (CCO)
Pejabat Kepatuhan (CCO) harus memiliki kewenangan mandiri, terbebas dari tekanan target komersial, dan memiliki jalur pelaporan langsung (direct reporting line) kepada Dewan Komisaris atau Komite Audit tanpa campur tangan operasional.
4. Kodifikasi Kebijakan, Kode Etik, dan SOP Mitigasi
Dokumen kebijakan harus mudah diakses dan mencakup Kode Etik (Code of Conduct), kebijakan anti-penyuapan/gratifikasi, penanganan konflik kepentingan, serta Standard Operating Procedures (SOP) dengan titik kontrol ganda (segregation of duties).
5. Pelatihan Berbasis Peran & Uji Kompetensi
Program edukasi dirancang secara spesifik (tailored compliance training) sesuai tingkat risiko masing-masing unit kerja. Pelatihan diuji melalui simulasi studi kasus nyata dan evaluasi pemahaman berkala.
💡Whistleblowing & Anti-Retaliasi
Saluran pelaporan pelanggaran yang efektif (berdasarkan ISO 37002) harus menjamin kerahasiaan identitas, opsi anonimitas, dan kebijakan anti-retaliasi yang tegas. Pelapor beritikad baik harus dilindungi sepenuhnya dari segala bentuk intimidasi atau pemecatan.
6. Whistleblowing System (WBS) & Budaya Keterbukaan
Penyediaan kanal pelaporan multi-platform (portal digital terenkripsi, hotline, surel) yang independen untuk memfasilitasi penyingkapan kecurangan secara awal.
7. Insentif, Sanksi Disiplin, dan Klausul Clawback
Kepatuhan diintegrasikan ke dalam Key Performance Indicators (KPI) untuk bonus dan promosi. Sebaliknya, sanksi disiplin ditegakkan tanpa pandang bulu, dilengkapi klausul clawback (hak menarik kembali bonus/insentif bagi eksekutif yang terbukti melanggar etika/hukum).
8. Uji Tuntas Pihak Ketiga (TPRM) & M&A Safe Harbor
Pemeriksaan rekam jejak vendor, verifikasi pemilik manfaat akhir (Ultimate Beneficial Owner / UBO), serta penerapan audit kepatuhan pra-akuisisi (M&A) untuk mencegah risiko hukum yang menular dari entitas target.
9. Pemantauan Berbasis Data Analytics & ISO 37302
Pengawasan modern memanfaatkan analitik data terotomatisasi untuk menyaring indikasi anomali transaksi (real-time red flagging). Tingkat kematangan sistem dievaluasi berkala menggunakan indikator kinerja ISO 37302.
10. Investigasi berbasis Analisis, Remediasi, dan Pelaporan Mandiri
Setiap temuan indikasi pelanggaran direspons melalui investigasi independen berbasis analisis akar masalah (root-cause analysis), dilanjutkan dengan tindakan perbaikan struktural dan pelaporan mandiri (voluntary self-disclosure) bila diperlukan.
4. Model Tiga Lini (The IIA Three Lines Model) dalam GRC
Agar tidak terjadi tumpang tindih maupun kekosongan pengawasan, perusahaan disarankan menerapkan kerangka kerja The IIA Three Lines Model (2020):
| Tingkatan Lini | Pelaksana Utama | Tanggung Jawab Kepatuhan |
| Organ Pengawas | Dewan Komisaris & Komite Audit | Menetapkan arah strategis, menjamin independensi, & memupuk kultur integritas. |
| Lini Pertama (First Line) | Manajemen Operasional & Unit Bisnis | Mengidentifikasi, memiliki, dan mengelola risiko kepatuhan dalam transaksi harian. |
| Lini Kedua (Second Line) | Unit Kepatuhan & Manajemen Risiko | Menyediakan keahlian teknis, merancang kerangka kerja, memantau regulasi, & mengelola WBS. |
| Lini Ketiga (Third Line) | Satuan Kerja Audit Internal (SKAI) | Memberikan kepastian independen (assurance) atas efektivitas tata kelola lini 1 dan 2. |
5. Kepatuhan Sektoral Spesifik di Indonesia
Selain regulasi umum, korporasi wajib tunduk pada ketentuan teknis sektoral, antara lain:
- Persaingan Usaha (Peraturan KPPU No. 1/2022): Pendaftaran program kepatuhan persaingan usaha untuk memperoleh insentif pengurangan denda administratif.
- Perlindungan Data Pribadi (UU PDP No. 27/2022): Penunjukan Data Protection Officer (DPO), penyusunan ROPA, dan pelaksanaan Data Protection Impact Assessment (DPIA). Sanksi denda administratif mencapai 2% dari total pendapatan tahunan.
- Sektor Jasa Keuangan (POJK No. 12/POJK.03/2024 & POJK 48/2024): Penerapan Strategi Anti-Fraud 4 Pilar dan penunjukan direktur kepatuhan independen.
- APU-PPT (UU No. 8/2010 & FATF): Pelaksanaan Customer Due Diligence (CDD/EDD) serta pelaporan transaksi mencurigakan ke PPATK.
6. Transformasi RegTech & Matriks Rekomendasi Implementasi
Menghadapi kompleksitas ratusan ribu regulasi di Indonesia, penggunaan Regulatory Technology (RegTech) seperti Regulatory Compliance System (RCS) menjadi kebutuhan mutlak untuk melakukan pemetaan kewajiban terotomatisasi dan sistem peringatan dini.
Berikut adalah 5 fase peta jalan penguatan kepatuhan perusahaan:
- Fase 1 (Audit Kesenjangan): Melakukan legal gap analysis terhadap regulasi baru (KUHP 2023, UU PDP) dan menyusun compliance risk register.
- Fase 2 (Restrukturisasi Tata Kelola): Mempertegas otonomi CCO/DPO dan mengesahkan Kode Etik Terpadu dengan klausul clawback.
- Fase 3 (Penguatan Pengendalian): Mengintegrasikan titik kontrol pada SOP bisnis berisiko tinggi dan uji tuntas UBO vendor.
- Fase 4 (Digitalisasi RegTech): Mengimplementasikan platform RCS, WBS terenkripsi, serta kerangka tata kelola AI.
- Fase 5 (Sertifikasi & Evaluasi): Menjalankan evaluasi kematangan ISO 37302 dan meraih sertifikasi ISO 37301 / ISO 37001.
Kesimpulan
Perusahaan yang membatasi sistem kepatuhan sekadar sebagai dokumen di atas kertas menanggung risiko kerentanan eksistensial terhadap jerat pidana korporasi dan pencabutan izin usaha. Sebaliknya, organisasi yang menempatkan sistem kepatuhan sebagai lini pertahanan strategis akan memiliki kekebalan hukum yang kokoh serta daya saing berkelanjutan di pasar global.
Referensi Kerangka Kerja
- ISO 37301:2021 – Compliance management systems — Requirements with guidance for use.
- U.S. Department of Justice (DOJ) – Evaluation of Corporate Compliance Programs (ECCP 2024).
- Komisi Pemberantasan Korupsi (KPK) – Panduan Pencegahan Korupsi untuk Badan Usaha (PANCEK).
- Undang-Undang Republik Indonesia No. 1 Tahun 2023 tentang KUHP & PERMA No. 13 Tahun 2016.
- The Institute of Internal Auditors (IIA) – Three Lines Model 2020.