Lanskap hukum di Indonesia sangat kompleks. Berdasarkan estimasi pelaku industri, terdapat lebih dari 300.000 regulasi yang berlaku dengan penambahan sekitar 3.000 hingga 4.000 aturan baru setiap tahunnya. Dalam kondisi ini, pemantauan hukum secara manual tidak lagi efisien.
Banyak korporasi terjebak dalam proses kepatuhan manual yang memakan waktu hingga enam bulan hanya untuk memetakan satu perubahan aturan. Sering kali, sebelum pemetaan selesai, aturan turunan baru sudah terbit sehingga audit harus diulang dari awal.
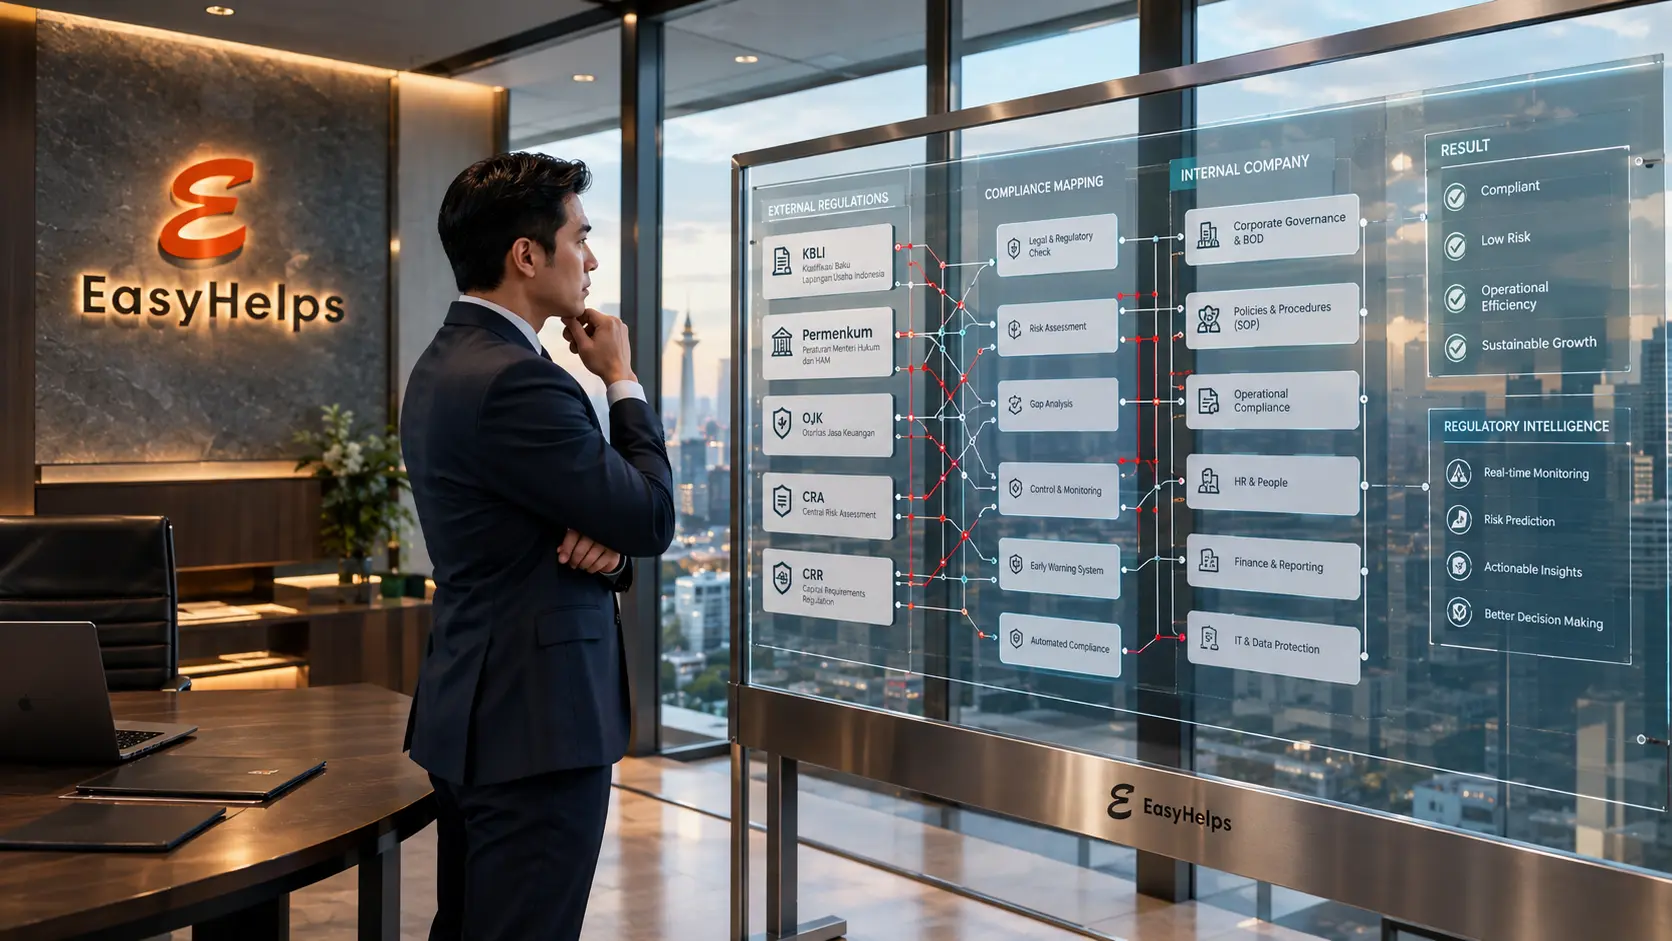
Untuk mengatasi inefisiensi ini, perusahaan membutuhkan Regulatory Compliance System (RCS). RCS bukan sekadar platform teknologi, melainkan kerangka kerja terintegrasi yang menghubungkan komitmen manajemen, struktur organisasi, dan otomatisasi kontrol risiko.
1. Pergeseran Pendekatan: Dari Reaktif ke Strategis
Kegagalan sistem kepatuhan umumnya bersumber dari cara pandang organisasi. Pendekatan administratif cenderung pasif: baru bereaksi setelah sanksi atau denda dijatuhkan.
Sebaliknya, Strategic Compliance bekerja secara proaktif. Sebelum sebuah regulasi berlaku resmi, unit kepatuhan telah menganalisis dampaknya terhadap model bisnis, proyeksi keuangan, dan rantai pasok.
Pergeseran ini membutuhkan komitmen kuat dari puncak manajemen (Tone at the Top). Tanpa instruksi tegas dari Direksi, sistem kepatuhan hanya akan dianggap sebagai beban birokrasi oleh unit operasional.
2. Menyusun Struktur dan Kolaborasi Lintas Departemen
Kepatuhan tidak bisa berjalan terisolasi di divisi Legal. Risiko hukum umumnya bersumber dari aktivitas operasional harian di unit bisnis.
Struktur kepatuhan harus memfasilitasi kolaborasi menggunakan pendekatan Three Lines of Defense:
| Lini Pertahanan | Unit Organisasi | Peran dan Tanggung Jawab |
| Lini Pertama | Unit Bisnis & Operasional | Mengidentifikasi dan mengelola risiko langsung di lapangan. |
| Lini Kedua | Unit Kepatuhan & Manajemen Risiko | Menyediakan kerangka kerja, memantau aturan, dan menyusun panduan kepatuhan. |
| Lini Ketiga | Audit Internal | Melakukan evaluasi dan pengawasan independen terhadap efektivitas sistem. |
3. Identifikasi, Pemetaan, dan Evaluasi Risiko Hukum
Langkah teknis pertama dalam membangun RCS adalah memetakan seluruh aturan pusat dan daerah yang relevan dengan KBLI serta operasional perusahaan.
Proses pemetaan dilakukan melalui dua instrumen utama:
- Compliance Risk Assessment (CRA): Analisis untuk mengukur dampak dan kemungkinan pelanggaran regulasi.
- Compliance Risk Register (CRR): Pangkalan data yang mencatat seluruh kewajiban hukum, pemilik risiko, dan rencana mitigasinya.
Hasil pemetaan ini mendasari pembentukan Early Warning System yang memberi peringatan otomatis kepada manajemen sebelum masa berlaku izin habis atau tenggat pelaporan terlampaui.
4. Peran Teknologi: Efisiensi Melalui Automasi RCS
Penerapan RCS digital mengubah dokumen hukum yang kaku menjadi daftar tindakan nyata (actionable items). Pemantauan manual yang rentan human error digantikan oleh sistem terpusat.
Manfaat utama otomatisasi RCS meliputi:
- Efisiensi Waktu: Memangkas siklus pemetaan dan evaluasi dampak dari hitungan bulan menjadi hitungan minggu.
- Integrasi Regulasi: Menghubungkan aturan pemerintah dengan Standard Operating Procedures (SOP) internal.
- Kemudahan Audit: Seluruh jejak kepatuhan (audit trail) terdokumentasi secara digital untuk memudahkan pemeriksaan oleh regulator maupun tim due diligence.
Di Indonesia, pengadopsian platform RCS berbasis digital mulai diterapkan oleh berbagai entitas bisnis—salah satunya Bank Syariah Indonesia (BSI)—guna menjaga kepatuhan hukum di tengah perubahan aturan yang dinamis.
5. Membangun Budaya Kepatuhan dan Internalisasi GRC
Teknologi RCS hanya berfungsi optimal jika didukung oleh budaya organisasi yang tepat. Kepatuhan harus menjadi tanggung jawab seluruh karyawan, bukan hanya Compliance Officer.
Penguatan budaya ini dapat dilakukan melalui:
- Pelatihan Berkelanjutan: Sosialisasi berkala mengenai risiko hukum operasional untuk seluruh jenjang jabatan.
- Peran In-House Counsel: Menjadikan penasihat hukum internal sebagai mitra strategis bisnis yang membantu pencapaian target tanpa melanggar regulasi.
- Pengadopsian Standar Internasional: Mengintegrasikan RCS dengan ISO 37301:2021 (Sistem Manajemen Kepatuhan) dan ISO 37001:2025 (Sistem Manajemen Anti Penyuapan) untuk memperkuat kredibilitas tata kelola perusahaan.
Checklist Implementasi Regulatory Compliance System
Urutan langkah praktis dalam membangun RCS di perusahaan:
- Komitmen Manajemen: Tetapkan kepatuhan sebagai prioritas strategis organisasi.
- Pembentukan Tim: Tunjuk Compliance Officer dan distribusikan peran pada tiga lini pertahanan.
- Pemetaan Regulasi: Identifikasi seluruh aturan pusat dan daerah yang relevan dengan bisnis perusahaan.
- Penyusunan CRA dan CRR: Petakan potensi risiko hukum dan tentukan prioritas mitigasinya.
- Penyusunan SOP: Integrasikan kewajiban regulasi ke dalam prosedur operasional standar harian.
- Otomatisasi Sistem: Adopsi platform RCS untuk memantau perubahan regulasi secara otomatis.
- Sosialisasi dan Pelatihan: Jalankan program edukasi kepatuhan secara berkala untuk seluruh staf.
- Pengujian dan Audit: Lakukan simulasi dan pemantauan berkala terhadap efektivitas sistem.
- Pelaporan Terstruktur: Kirimkan laporan kepatuhan secara rutin kepada pengurus dan regulator.
- Evaluasi Berkelanjutan: Penyesuaian sistem minimal satu kali dalam setahun atau saat terjadi perubahan struktur bisnis.